O código QR virou parte da rotina no Brasil. Ele está na mesa do restaurante para ver o cardápio, no parquímetro para pagar o estacionamento, no caixa da loja para pagar com Pix e até no panfleto da entrega. Basta apontar o celular e pronto — sem digitar endereço, sem baixar nada, sem esperar.
Essa praticidade é exatamente o que os golpistas exploram: um código QR falso pode levar você a uma página que rouba a sua senha ou faz um Pix para a conta do criminoso, e um link encurtado esconde o destino de verdade — você só descobre para onde vai depois de clicar.
Neste artigo você vai aprender como esses golpes funcionam no Brasil, onde aparecem e como verificar antes de escanear ou clicar.
Como funciona o golpe do QR code falso
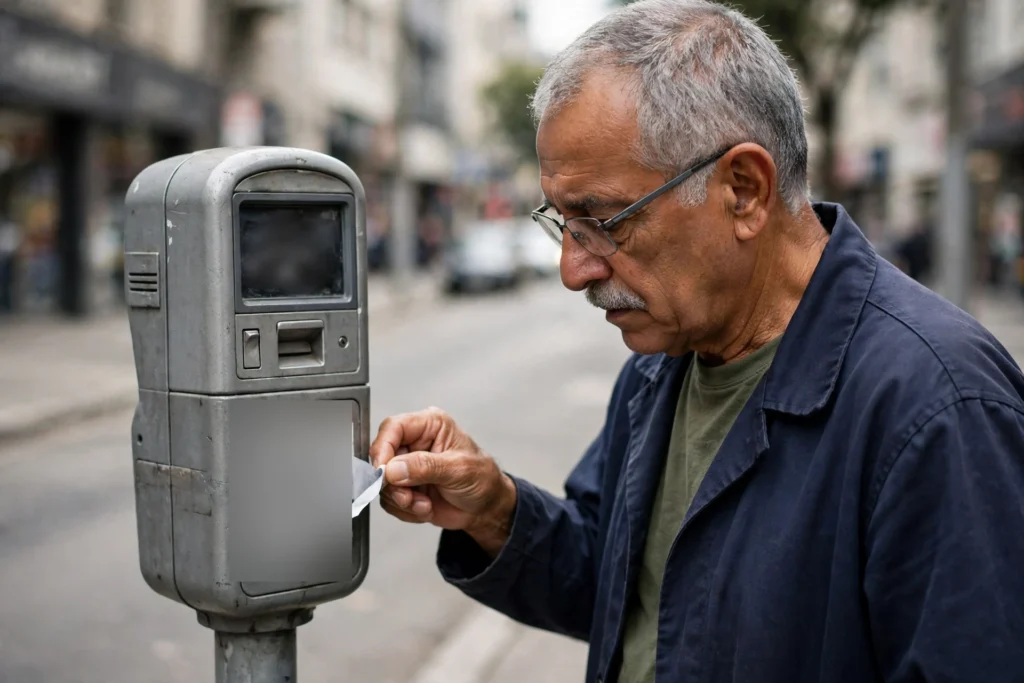
O golpe do QR code falso é simples e, por isso, tão perigoso. O criminoso não precisa invadir nenhum sistema: basta imprimir um código QR com o endereço de uma página falsa e colá-lo por cima do código verdadeiro.
O método mais comum é o do adesivo. O golpista imprime um adesivo com um QR code falso e cola por cima do QR original — no parquímetro, na mesa do restaurante, no totem de pagamento do estacionamento ou no cartaz da loja. Para quem olha de longe, nada muda: o adesivo parece parte do lugar. Quando a vítima escaneia, o celular abre uma página falsa que imita a página real de pagamento, e o dinheiro vai para a conta do golpista.
Outro formato é o da multa ou da conta falsa. A vítima recebe uma carta ou um papel colado no para-brisa do carro, avisando de uma multa ou cobrança pendente, com um QR code para “regularizar” a situação. O código leva a uma página falsa que pede os dados do cartão ou um Pix. Nenhum órgão de trânsito cobra multa por QR code colado no para-brisa: multas chegam pelos canais oficiais.
Também há o QR code em e-mails de phishing: chega um e-mail que parece ser do banco ou de uma loja, com um QR code para “confirmar os seus dados” ou “resgatar um prêmio”, e o código leva a uma página falsa que rouba a senha e os dados do cartão. Explicamos como reconhecer essas mensagens no artigo O que é phishing e como reconhecer: 7 sinais claros.
E há um detalhe que pouca gente percebe: alguns códigos QR falsos abrem o download de um aplicativo malicioso, que pede permissões no celular e passa a ver o que você digita — inclusive senhas do banco. Escanear um QR de um lugar desconhecido nunca é “só escanear”.
Links encurtados: por que são perigosos
O link encurtado é um endereço da internet que foi reduzido para caber em uma mensagem: em vez de um endereço longo, aparece algo como “bit.ly/abc123” ou “tinyurl.com/xyz”. Serviços de encurtamento são legítimos e usados por empresas, jornais e órgãos públicos. O problema é que o endereço curto esconde o destino real — e é justamente isso que o golpista usa.
Quando você recebe um SMS dizendo “seu pacote está retido, clique aqui para liberar” com um link encurtado, não dá para saber para onde ele leva: pode ser o site dos Correios — ou uma página falsa que imita os Correios para roubar os seus dados e o dinheiro do “frete”. Explicamos esse golpe no artigo SMS de pacote retido ou entrega falsa: como detectar o golpe.
Os links encurtados são perigosos por três motivos. Primeiro, porque o destino fica invisível: o endereço curto não mostra o domínio, que é a parte que revela se o site é de verdade. Segundo, porque cabem em qualquer mensagem: o golpista manda o mesmo link por SMS, WhatsApp, e-mail e redes sociais, e ele sempre parece inofensivo. Terceiro, porque burlam o bom senso: muita gente verifica o endereço de um link normal antes de clicar, mas quase ninguém verifica um link encurtado.
Os encurtadores mais conhecidos são legítimos, e o fato de um link usar um deles não prova que é golpe. Mas também não prova que é seguro. A regra é a mesma do QR code: nunca confie no atalho — confira o destino antes de seguir.
Onde os golpes aparecem
Os golpes com QR code e links encurtados aparecem nos lugares mais comuns do dia a dia. Estes são os cenários mais frequentes no Brasil.
Na mesa do restaurante. O cardápio por QR code virou padrão, e o adesivo falso por cima do código da mesa é um dos golpes mais denunciados: a página imita o cardápio e pede o cartão ou um Pix para “liberar o pedido”.
No parquímetro e no estacionamento. O QR code falso colado no parquímetro leva a uma página falsa de pagamento — e a vítima só percebe quando recebe a multa de verdade.
Na multa ou na conta deixada no carro. Um papel no para-brisa com QR code para pagar uma suposta multa, uma taxa ou uma conta atrasada. Órgãos públicos não cobram por QR code deixado no carro: qualquer cobrança chega pelos canais oficiais.
No SMS de entrega ou de banco. O SMS com link encurtado avisando de pacote retido, compra suspeita ou conta bloqueada — o link leva a uma página falsa que pede senha, CPF e dados do cartão.
Na mensagem de WhatsApp de um “parente” ou de uma loja. Um número desconhecido se passando por alguém manda um QR code ou um link encurtado para “ver as fotos”, “receber o prêmio” ou “confirmar o pedido”. O destino é uma página falsa ou o download de um aplicativo malicioso.
Nos anúncios das redes sociais. Anúncios com QR code prometendo desconto, prêmio ou vaga de emprego. O código leva a uma página que pede os dados ou um Pix. Nenhum prêmio de verdade exige pagamento ou senha para ser recebido.
Em todos esses cenários, o padrão é o mesmo: pressa e um código ou link que você precisa abrir agora.
Como verificar um QR code antes de escanear
Verificar um QR code leva poucos segundos e evita um prejuízo que pode durar meses.
Primeiro: olhe o código antes de apontar o celular. O QR code está impresso no material original do lugar ou parece um adesivo colado por cima? Passe o dedo: se a borda levanta ou o papel é diferente, desconfie — um adesivo por cima do código original é o sinal mais claro de golpe.
Segundo: use a prévia do celular. Quando você aponta a câmera para um QR code, o celular mostra o endereço de destino antes de abrir a página. Leia esse endereço com calma: ele é do site oficial do lugar — o domínio do restaurante, do estacionamento, do banco? Se o domínio for estranho, com letras trocadas, com um encurtador ou com um nome que você não reconhece, não abra.
Terceiro: confira o domínio. O domínio é a parte central do endereço, como “correios.com.br”. Golpistas usam domínios parecidos, com uma letra trocada ou um pedaço a mais, como “correios-entrega.com”. Se o domínio não for exatamente o oficial, feche.
Quarto: prefira o caminho oficial. Em vez de escanear o QR code da mesa, abra o aplicativo oficial do restaurante ou da loja, ou digite o endereço você mesmo. O QR code é um atalho — e atalhos de lugares desconhecidos não valem o risco.
Quinto: nunca digite senha de banco depois de escanear um QR de um cartaz. Nenhum restaurante, estacionamento ou loja precisa da senha do seu banco. Se a página aberta pelo QR pedir senha, CPF completo, dados do cartão ou um Pix para “liberar” alguma coisa, feche imediatamente: é golpe.
Sexto: desconfie de QR codes em papéis soltos. Um papel deixado no para-brisa ou um cartaz sem identificação do estabelecimento não é fonte confiável. QR code de verdade vem impresso no material oficial do lugar.
Sétimo: mantenha o celular atualizado e não instale aplicativos por QR code. Se o QR abrir o download de um aplicativo, pare: baixe aplicativos apenas na loja oficial do seu celular. Um aplicativo baixado por QR code pode ser malicioso.
Como verificar um link encurtado
Um link encurtado não mostra o destino, mas dá para descobrir para onde ele leva sem clicar.
Primeiro: expanda o link antes de abrir. Existem sites gratuitos que mostram o destino real de um link encurtado sem abrir a página — basta colar o endereço curto e ver para onde ele aponta. Se o destino não for o site oficial que a mensagem promete, não clique.
Segundo: confira o domínio do destino. Depois de expandir, leia o domínio com atenção, como no QR code: é o domínio oficial dos Correios, do banco ou da loja? Se for um domínio estranho, com letras trocadas ou um nome que você não reconhece, ignore a mensagem.
Terceiro: não clique — vá pelo caminho oficial. Recebeu um SMS dos Correios sobre um pacote? Abra o aplicativo oficial ou digite o endereço você mesmo, sem clicar no link. Recebeu uma mensagem do banco? Abra o aplicativo do banco.
Quarto: desconfie do contexto. A mensagem chegou do nada, com pressa e um problema para resolver agora? Pacote retido, conta bloqueada, compra suspeita, prêmio para resgatar — esses são os temas clássicos dos golpes por SMS. Uma mensagem urgente com link encurtado é motivo para parar, não para clicar.
Quinto: passe o mouse ou pressione o link sem abrir. No computador, passar o mouse sobre o link mostra o endereço na parte de baixo do navegador — mas, com links encurtados, o endereço mostrado é o curto, e não o destino. Por isso, a expansão ou o caminho oficial são mais confiáveis do que a prévia.
Sexto: denuncie e bloqueie. Se o link for golpe, denuncie o número ou o remetente no aplicativo de mensagens e bloqueie o contato. Denunciar ajuda a tirar o golpista do ar e evita que outras pessoas caiam no mesmo golpe.
Para orientações oficiais sobre como identificar páginas e mensagens falsas, o CERT.br mantém guias gratuitos, como a Cartilha de Segurança para Internet.
O que fazer se já escaneou ou clicou
Se você já escaneou um QR code suspeito ou clicou em um link encurtado, não entre em pânico — mas aja rápido.
Primeiro: feche a página e não digite nada. Se a página pedir senha, CPF, dados do cartão ou um Pix, não preencha nada e feche a aba. Se você já digitou alguma informação, anote o que foi enviado: isso ajuda o banco e a polícia depois.
Segundo: se digitou a senha, troque-a imediatamente. Comece pela senha do e-mail, a chave de recuperação de quase todas as contas, e depois troque as senhas do banco e das redes sociais, ativando a verificação em duas etapas.
Terceiro: se baixou um aplicativo, desinstale na hora. Apague o aplicativo, passe um antivírus no celular e revise as permissões dos outros aplicativos. Se o aplicativo pediu acesso a mensagens ou a notificações, ele pode ter lido os seus códigos de verificação.
Quarto: avise o banco. Se você fez um Pix ou digitou os dados do cartão, ligue para o banco pelo número oficial. Se o pagamento foi por Pix, peça o bloqueio pelo Mecanismo Especial de Devolução (MED) — o banco tem até 7 dias úteis para analisar o pedido, e a devolução só acontece se o dinheiro ainda estiver na conta de destino. O MED é um pedido de análise, não uma garantia de devolução.
Quinto: registre um boletim de ocorrência. Na maioria dos estados, o boletim pode ser feito pela internet, no site da delegacia eletrônica do seu estado. Inclua o valor do prejuízo, o endereço da página falsa e as provas: capturas da mensagem, do QR code e do comprovante. Orientações oficiais estão no gov.br.
Sexto: avise o lugar. Se o QR code falso estava em um restaurante, estacionamento ou loja, avise o estabelecimento: o adesivo pode continuar lá, enganando outras pessoas.
Perguntas frequentes sobre QR codes e links encurtados
Todo QR code em restaurante é perigoso?
Não. A maioria é legítima. O risco está nos adesivos colados por cima do código original e nos QR codes de papéis soltos: olhe o código antes de escanear e leia a prévia do endereço.
Um link encurtado sempre é golpe?
Não. Empresas e órgãos públicos usam encurtadores legítimos. Mas como o destino fica escondido, o link encurtado é a ferramenta favorita dos golpistas. Expanda o link antes de abrir ou vá pelo caminho oficial, digitando o endereço você mesmo.
O meu celular pode ser infectado só por escanear um QR code?
Escanear, por si só, não instala nada: o risco está em abrir a página ou baixar o aplicativo que o código aponta. Se o QR abrir um download, não instale.
Paguei um Pix por um QR code falso. Consigo o dinheiro de volta?
Depende. Avise o banco o quanto antes e peça o MED: a devolução só acontece se o dinheiro ainda estiver na conta de destino. Registre o boletim de ocorrência e guarde o comprovante.
Como sei se o domínio é o oficial?
Digite o endereço do site oficial você mesmo ou use o aplicativo oficial da empresa. Desconfie de domínios com letras trocadas, palavras a mais ou terminações estranhas — o domínio oficial é sempre o mesmo que a empresa usa nos seus canais oficiais.
Checklist rápido: antes de escanear ou clicar
- O QR code está impresso no material oficial do lugar, e não parece um adesivo colado por cima?
- Você leu o endereço de destino na prévia do celular antes de abrir?
- O domínio é exatamente o oficial da empresa, do banco ou do órgão?
- Ninguém está pedindo senha, CPF ou dados do cartão depois de escanear?
- O link encurtado foi expandido ou você foi pelo caminho oficial, digitando o endereço?
- A mensagem não tem pressa artificial, como “só hoje” ou “responda agora”?
- Você não vai baixar nenhum aplicativo por QR code ou por link de mensagem?
Se alguma resposta for não, pare e verifique antes de continuar.
Conclusão
O código QR e o link encurtado não são inimigos: são ferramentas úteis que os golpistas aprenderam a imitar. A proteção não é parar de usá-los — é verificar antes de abrir: olhar o código, ler a prévia do endereço e conferir o domínio levam poucos segundos e evitam um prejuízo que pode durar meses.
Da próxima vez que apontar o celular para um QR code na mesa do restaurante ou receber um link encurtado por SMS, lembre-se: o atalho mais rápido nem sempre é o mais seguro. Verificar antes de abrir é o hábito que separa quem paga o jantar de quem paga o golpista.
Compartilhe este artigo com a sua família: muita gente só aprende a verificar o QR code depois de cair no golpe. Saber os passos antes faz toda a diferença.
Pingback: Golpes com Pix: transferências falsas, comprovantes editados e o que fazer se você já transferiu - ProtejaConta